
Det är rusning till olika krypteringstjänster ända sedan USA-valet avslutats. Proton mail verkar ha dragit det kortaste strået och njuter just nu av en rejäl boost sugna och skrämda användare som gärna vill hålla sin kommunikation för sig själv.
Fullt förståeligt och därav detta inlägg 😉 Det mesta du behöver för att kryptera dina meddelanden finns redan I Office 365. Beroende på versionen du prenumererar på kan du dock behöva skaffa tilläggslicenser. Krypteringsmodulen ingår i alla större E-prenumerationer. (ej E1 alltså).
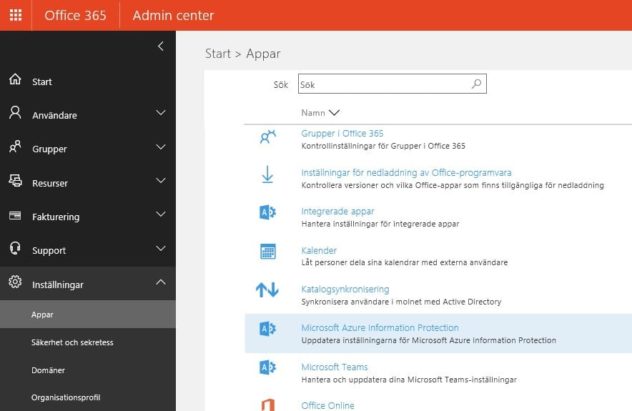
Först ut är att aktivera IRM-delen som i Admin Center namngivits Microsoft Azure Information Protection.
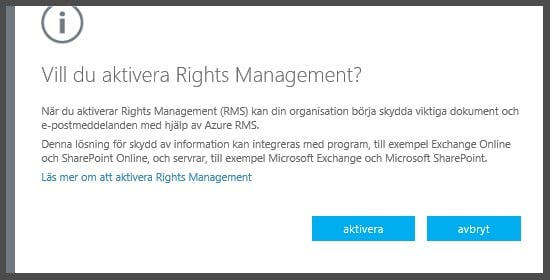
Bekräfta att du vill aktivera tjänsten, detta gäller hela din tenant
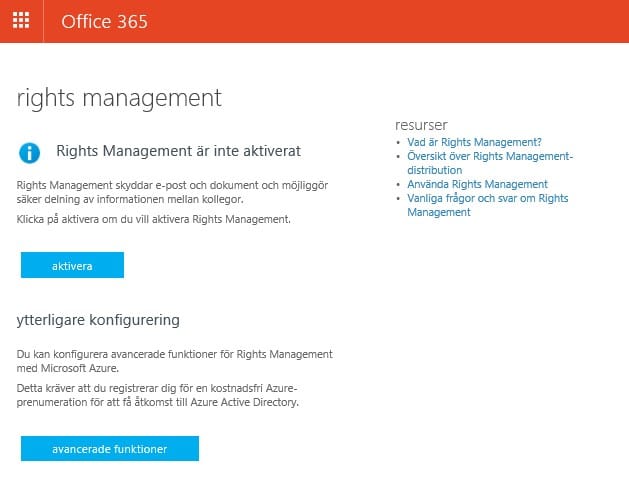
Efter sista bekräftelsen har du aktiverat IRM som nu kan användas till att skydda dokument i Exchange och SharePoint
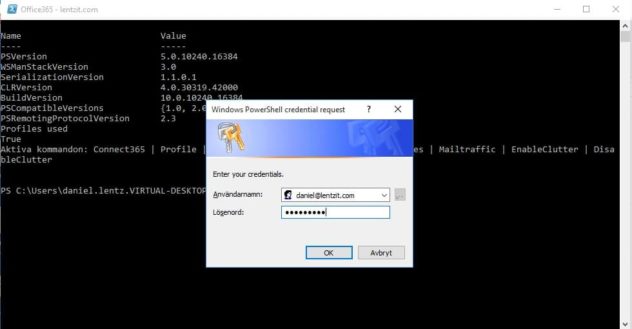
Nästa steg är att aktivera nyckelhanteringen i PowerShell, börja med att ansluta till din tenant
För detta behöver du köra 3 rader ( OBS! Anpassad för tenant inom EU)
Aktivera regionen för nyckeldelning (RMS Online key Sharing)
Set-IRMConfiguration -RMSOnlineKeySharingLocation https://sp-rms.eu.aadrm.com/TenantManagement/ServicePartner.svc
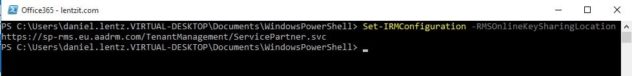
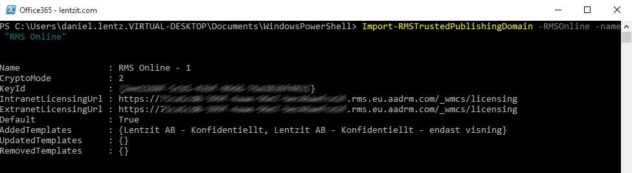
Lägga till domänen till RMS-listan (TPD – Trusted Publishing Domain)
Import-RMSTrustedPublishingDomain -RMSOnline -name “RMS Online”
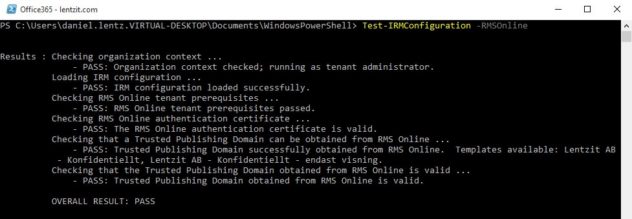
Testa din konfiguration
Test-IRMConfiguration -RMSOnline
Nu har du aktiverat alla bakomliggande tjänster för att kunna använda meddelande- och dokumentkryptering. Nu är det bara att sätta igång och aktivera krypteringen på dina meddelanden och dina känsliga dokument! Nästa inlägg kommer att handla om hur du aktiverar meddelande kryptering.
